
고객 관리자
고객 관리자 설정
계정 설정에서 팀을 확인하고, 구성원을 초대하고, SSO 세부 정보를 제출하고, Git을 연결하고, 청구 및 워크스페이스 대상을 확인하여 첫 워크스페이스를 시작하는 방법을 알아봅니다.
마지막 업데이트
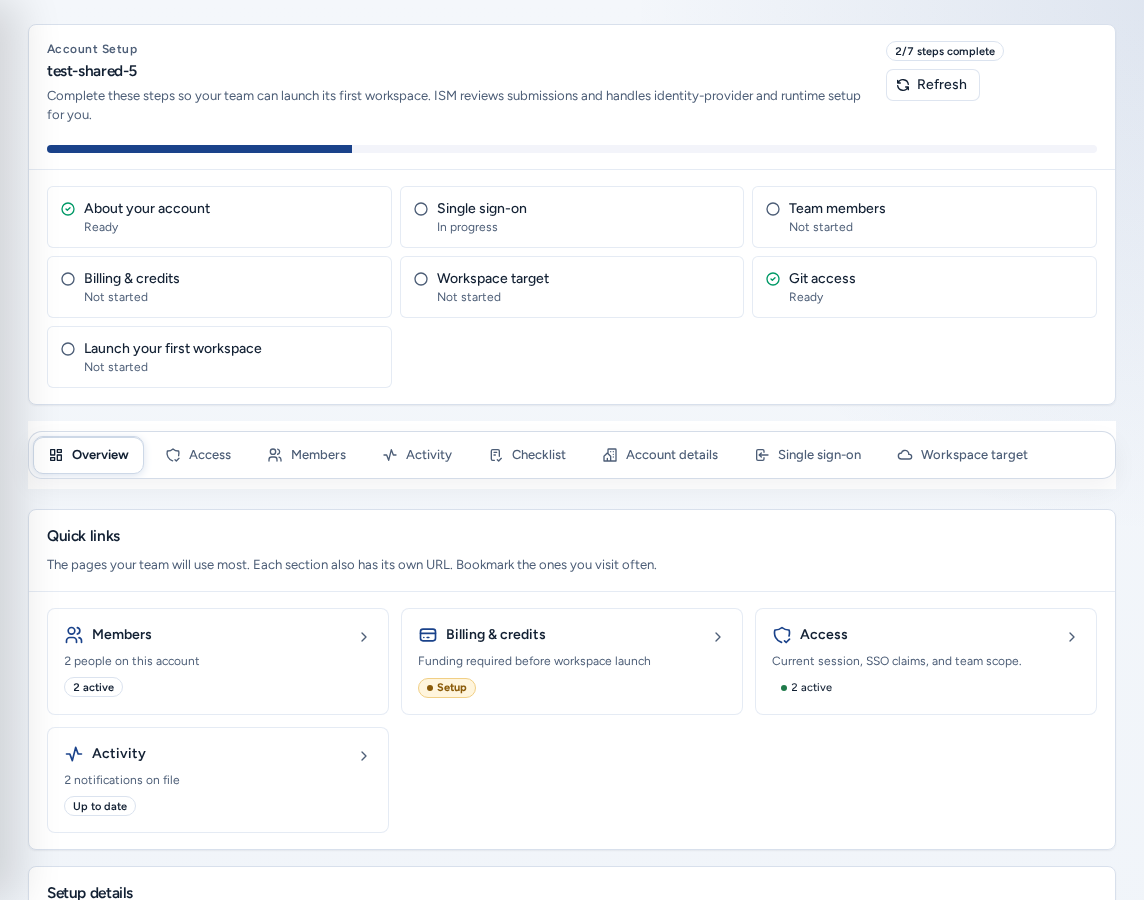
계정 설정(/account)은 팀 관리자가 팀의 첫 워크스페이스를 준비하는 곳입니다. 담당자 정보를 확인하고, 팀을 초대하고, 로그인 및 호스팅에 필요한 비밀이 아닌 정보를 ISM에 제공합니다. 진행에 따라 각 단계가 준비 상태로 바뀝니다. ISM은 제출 내용을 검토하고 비밀이 필요한 작업 및 운영자 전용 작업을 처리합니다.
이용 대상
- 팀 관리자는 탐색 메뉴의 구성원 및 접근 권한(휴대폰에서는 하단 바의 팀)에서 엽니다.
- 아직 팀에 속하지 않은 새 로그인은 설정을 마치기 위해 이 페이지로 이동하며, 그전에는 Chat과 계정 설정만 볼 수 있습니다. 이메일 도메인이 이미 조직에 속하면 Console에서 팀 액세스 요청을 안내합니다. 액세스 역할을 참조하세요.
- 팀원에게는 계정 설정이 표시되지 않습니다. 구성원 및 접근 권한를 누르면 계정 액세스로 이동합니다.
- 플랫폼 운영자는 Access 관리 페이지로 이동하며, 여기서 모든 팀의 동일한 설정 작업을 관리합니다. 운영자를 위한 테넌트 관리자를 참조하세요.
처음 10분
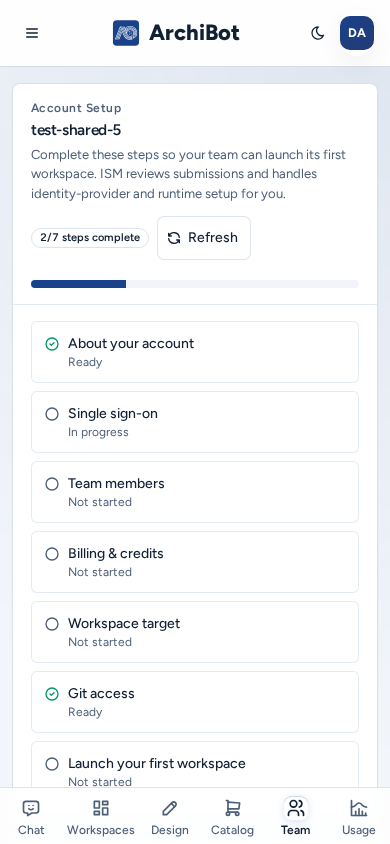
- 계정 설정을 엽니다. 개요에는 단계 그리드와 “N/M개 단계 완료”가 표시됩니다.
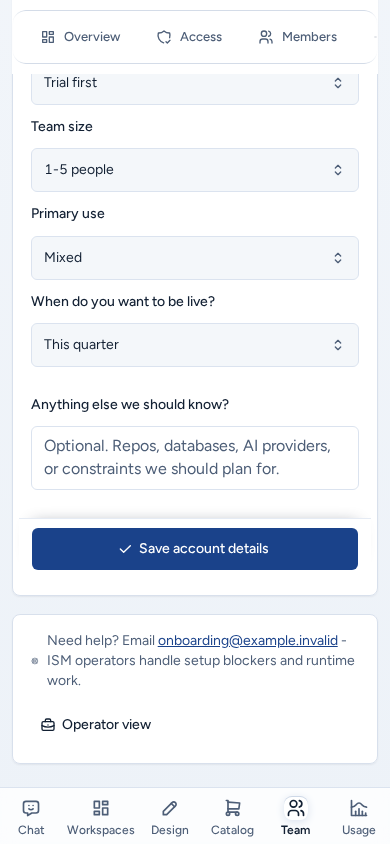
- 계정 세부정보에서 팀 이름, 연락처, 사용 목적을 확인한 뒤 계정 세부정보 저장을 선택합니다.
- 회원에서 대체 관리자를 확보할 수 있도록 팀 동료 한 명 이상을 초대합니다.
- 팀에서 ID 공급자를 사용한다면 **싱글 사인온(SSO)**에 정보를 제출합니다. 그렇지 않으면 이메일 초대를 계속 사용합니다.
- 청구에서 청구가 확인되었거나 체험판 승인을 받았는지 확인합니다.
- 개요의 Git access 단계에서 Open Git access settings를 눌러 리포지토리 공급자를 연결합니다.
- 작업공간 대상에 준비가 표시되고 ISM을 기다리는 중이 아닌지 확인합니다.
계정 설정 화면 구성
개요 단계 그리드에는 귀하의 계정 정보, 싱글 사인온(SSO), 팀원, 청구 및 크레딧, 작업공간 대상, Git access, 첫 번째 작업 공간을 시작하세요과 각 상태가 표시됩니다. 타일을 선택하면 해당 섹션이 열립니다.
각 섹션에는 고유 주소가 있습니다.
| 섹션 | 주소 | 설명 |
|---|---|---|
| 개요 | /account | 단계 그리드, 구성원 및 청구 요약, Git 액세스, 첫 워크스페이스. |
| 액세스 | /account/access | Console이 세션과 멤버십을 인식하는 방식. 액세스 역할 참조. |
| 회원 | /account/members | 초대, 가입 요청, 역할, 새 구성원 기본 액세스. |
| 청구 | /account/billing | 청구 상태, 결제 경로, 요금제, Invoices & attribution. |
| 활동 | /account/activity | 계정 이벤트와 알림. 계정 활동 참조. |
| 체크리스트 | /account/checklist | ISM이 추적하는 모든 온보딩 작업과 작업별 제어 항목. |
| 계정 세부정보 | /account/details | 연락처, 사용 목적, 시기. |
| 싱글 사인온 | /account/sso | 비밀이 아닌 OIDC 또는 SAML 세부 정보. |
| 워크스페이스 대상 | /account/target | ISM이 관리하는 대상의 준비 상태. |
소규모 팀 요금제에서 청구가 확인되었거나 체험판이 승인되면 셀프 서비스가 승인되었습니다. 배너가 표시됩니다. ISM을 기다릴 필요 없이 팀을 초대하고 작업 공간 시작을 진행할 수 있습니다. SSO와 전용 대상은 선택 사항입니다.
계정 범위를 기다리는 중이 표시되면 로그인은 성공했지만 Console에서 아직 팀을 찾지 못한 것입니다. 잠시 기다린 후 다시 확인하세요를 선택하고, 계속되면 온보딩 담당자에게 문의하세요.
계정 세부정보
- 기본 연락처, 결제 연락처 이메일, 기술 담당자 이메일을 설정합니다.
- 결제 선호 방식, Team size, Primary use을 선택합니다.
- **언제 라이브하고 싶나요?**에 답합니다.
- 리포지토리, 데이터베이스, AI 공급자 또는 제약 조건은 **우리가 더 알아야 할 것이 있나요?**에 입력합니다.
- 계정 세부정보 저장을 선택합니다.
여기 입력한 내용은 팀에서 볼 수 있습니다. 자격 증명, 카드 번호, 초대 링크는 입력하지 마세요.
구성원 초대 및 관리
회원에서 이메일을 입력하고 역할(팀 관리자 또는 팀 회원)을 선택한 다음 초대장 보내기를 누릅니다. 현재 회원의 각 행에는 역할과 상태(활성, 초대됨, Disabled)가 표시되며, 관리자로 승격/강등, 비활성화/다시 활성화, 제거 작업을 할 수 있습니다.
팀 참여 요청에는 계정에서 소유권을 확인한 도메인으로 로그인한 사람이 표시됩니다. 예상한 사람만 승인하세요. 새 구성원 기본 액세스에서는 새 구성원의 Chat, API, 워크스페이스 사용 여부를 설정합니다. 전체 절차는 액세스 역할을 참조하세요.
SSO 제출 및 확인
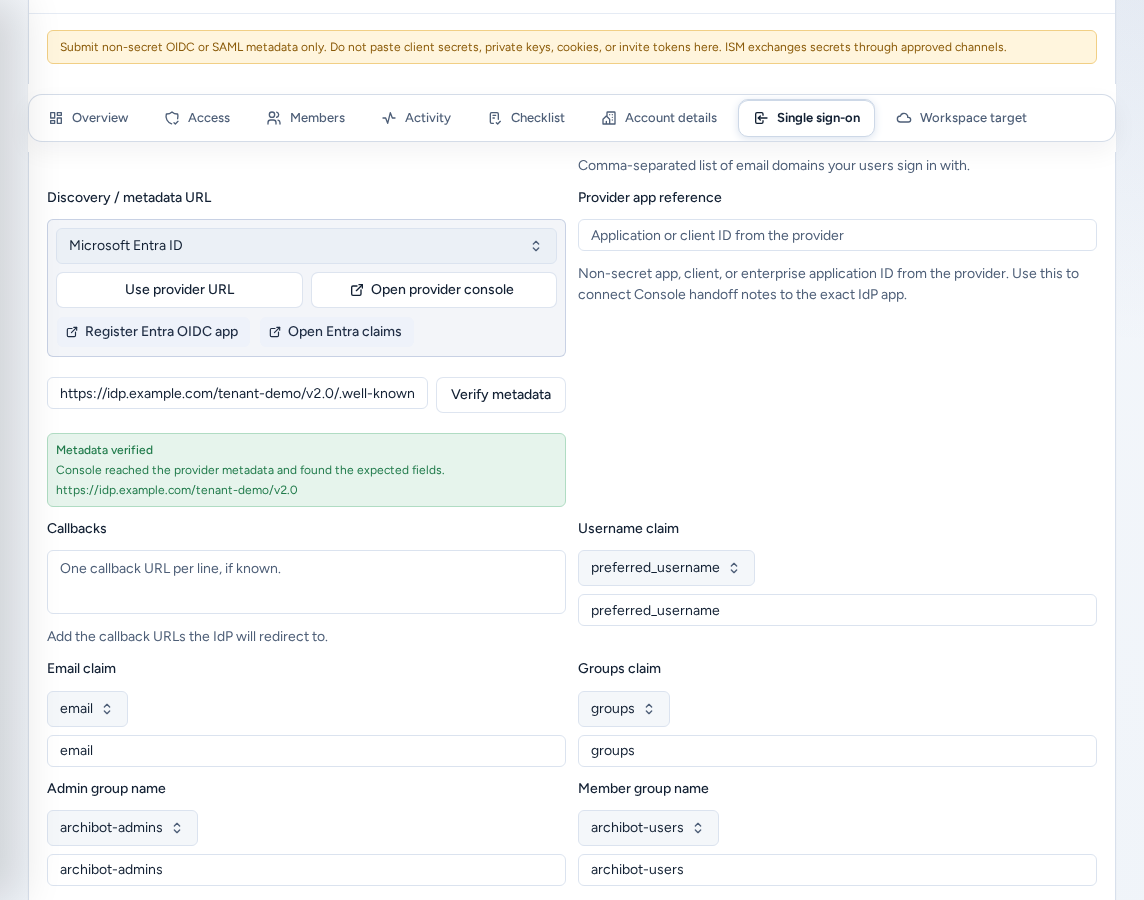
팀에서 ID 공급자를 연결할 준비가 되면 싱글 사인온(SSO)(/account/sso)을 엽니다. 소규모 팀은 이메일 초대를 계속 사용할 수 있습니다. 비밀이 아닌 세부 정보를 제출하면 ISM이 연결을 구성합니다. 제출만으로 SSO가 활성화되지는 않습니다. 테스트 준비가 되면 ISM이 연락합니다.
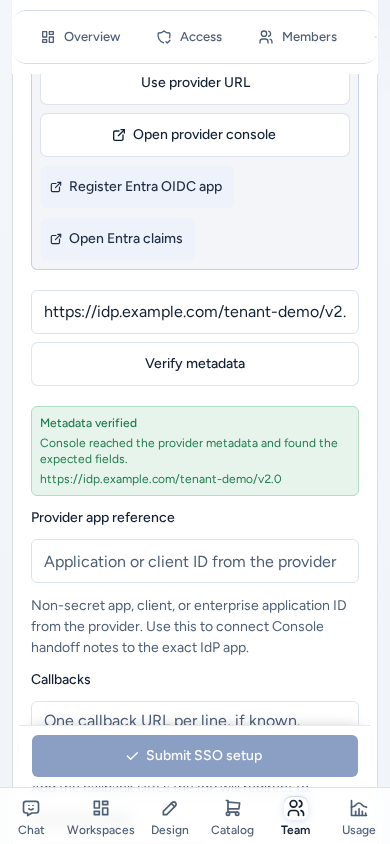
- 프로토콜 및 도메인. IdP type(OIDC, SAML, 아직 SSO 없음(초대 이메일 사용))을 선택하고 사용자가 로그인하는 로그인 도메인을 입력합니다. 공급자 메타데이터 조회로 일반적인 메타데이터 주소를 채울 수 있습니다. 공급자 콘솔 열기를 누르면 공급자의 관리자 페이지가 열립니다.
- 메타데이터. 검색/메타데이터 URL(OIDC
.well-known/openid-configuration주소 또는 SAML 메타데이터 URL)과 선택 사항인 공급자 앱 참조(애플리케이션 또는 클라이언트 ID)를 입력합니다. 메타데이터 확인을 선택합니다. “메타데이터 확인됨”은 Console이 공급자에 연결해 예상 필드를 찾았다는 뜻입니다. - 클레임 및 그룹. Username claim, Email claim, Groups claim, 그리고 팀 관리자 및 구성원에 연결할 관리자 그룹 이름, 회원 그룹 이름을 설정합니다.
- 콜백 및 검증. 공급자가 리디렉션할 콜백 URL, 테스트 관리자 이메일, 테스트 회원 이메일을 추가해 종단 간 테스트를 준비합니다.
- 선택 사항: 공급자가 사용자 변경 사항을 전송할 예정이면 SCIM 프로비저닝을 요청합니다. 토큰 자체가 아닌 SCIM 토큰 참조만 입력합니다.
- 승인 시간, IP 허용 목록, 클레임 관련 특이 사항 등 SSO 메모를 추가하고 SSO 설정 제출을 선택합니다.
클라이언트 비밀, 개인 키, 서명 자료, 비밀번호, 쿠키, 초대 링크를 붙여넣지 마세요. ISM은 승인된 채널을 통해 비밀 정보를 교환합니다.
각 필드 옆의 (i) 버튼은 설명과 이 섹션 링크를 제공합니다. 플랫폼 운영자는 Access에서 팀의 세부 정보를 SSO setup request으로 기록할 수 있습니다.
Git 액세스 연결
개요의 Git access 단계에는 Git access ready 또는 Git 설정 필요 상태가 표시됩니다. Open Git access settings를 누르면 설정 → Git 액세스가 열립니다. Git 기반 워크스페이스를 만들거나 CI 검토를 실행하기 전에 공급자를 하나 이상 연결하세요. WAR 기반 워크스페이스에는 Git이 필요하지 않습니다. 워크스페이스 만들기를 참조하세요.
청구 준비 상태 확인
청구(/account/billing)에는 청구서 수신 상태, 결제 레일, 서비스 계획가 표시됩니다. 청구가 확인되었거나 체험판이 승인되고 보편 ArchiBot 크레딧 잔액으로 새 사용량을 충당할 수 있으면 워크스페이스를 시작할 수 있습니다. 카탈로그 열기 및 충전을 누르면 제품 카탈로그가 열립니다. Invoices & attribution 탭에는 Stripe 인보이스 기록과 기록된 사용량이 나란히 표시됩니다. 청구를 참조하세요.
워크스페이스 대상 확인
작업공간 대상(/account/target)에는 ISM이 테넌트에 연결한 대상, 클라우드 및 리전, Template aliases, 지원되는 Git 제공업체가 표시됩니다. 이 정보는 확인할 수 있지만 자격 증명이나 템플릿은 수정할 수 없습니다. ISM을 기다리는 중은 사용자가 할 일이 끝났다는 뜻입니다. 대상이 아직 없으면 연결 후 ISM에서 이메일을 보냅니다.
체크리스트 작업
체크리스트(/account/checklist)에는 모든 온보딩 작업이 표시됩니다. 시작, 차단된 것으로 표시, 완료로 표시, 재개설를 사용해 ISM의 현황을 최신 상태로 유지하세요. 일부 작업은 ISM이 처리합니다. 그런 작업 때문에 지연된다면 차단 상태로 표시하세요.
휴대폰에서
- 계정 설정은 휴대폰에서 한 열로 표시됩니다. 섹션 탭과 단계는 큰 터치 영역을 제공합니다. 섹션 탭은 가로로 스크롤되며 스크롤하는 동안 화면 상단에 고정됩니다.
- 양식이 열려 있는 동안 계정 세부정보 저장과 SSO 설정 제출은 화면 아래에 고정되어 있어 버튼을 찾으려고 스크롤할 필요가 없습니다.
- 결제 환경설정 및 IdP 유형 같은 선택 목록이 화면에 맞습니다.
문제 해결
- 계정 설정이 보이지 않음: 팀 구성원이거나 플랫폼 운영자입니다. 이용 대상을 참조하세요.
- 단계가 계속 차단됨: 차단 문구를 확인합니다. 청구, SSO, 대상, 템플릿 문제는 Create를 다시 시도해도 해결되지 않습니다. 체크리스트 작업을 차단됨으로 표시해 ISM에 알리세요.
- “메타데이터를 확인해야 합니다”: ID 공급자 관리자와 메타데이터 URL 및 프로토콜을 확인하고 메타데이터 확인을 다시 선택합니다.
- SSO를 제출했지만 로그인 방식이 바뀌지 않음: ISM이 구성을 완료하고 테스트해야 합니다.
지원에 문의할 때 팀 이름, 차단된 항목, 표시된 메시지, 마지막 작업을 포함하세요. 지원 인계를 참조하세요.
관련 가이드
완료 기준
- 계정 세부 정보를 저장했고 다른 관리자 한 명 이상을 초대했습니다.
- Git 액세스를 연결했거나 WAR 아티팩트로 시작할 계획입니다.
- 청구가 확인되었거나 체험판 승인을 받았고, ArchiBot 크레딧으로 새 사용량을 충당할 수 있습니다.
- 워크스페이스 대상에 준비됨이 표시되거나 남은 차단 사유를 알고 있습니다.