
플랫폼 운영
운영자용 테넌트 관리
Access operations(`/access`)에서 테넌트와 팀을 선택하고 팀 온보딩, 구성원 및 권한 관리, 워크스페이스 대상을 연결합니다.
마지막 업데이트
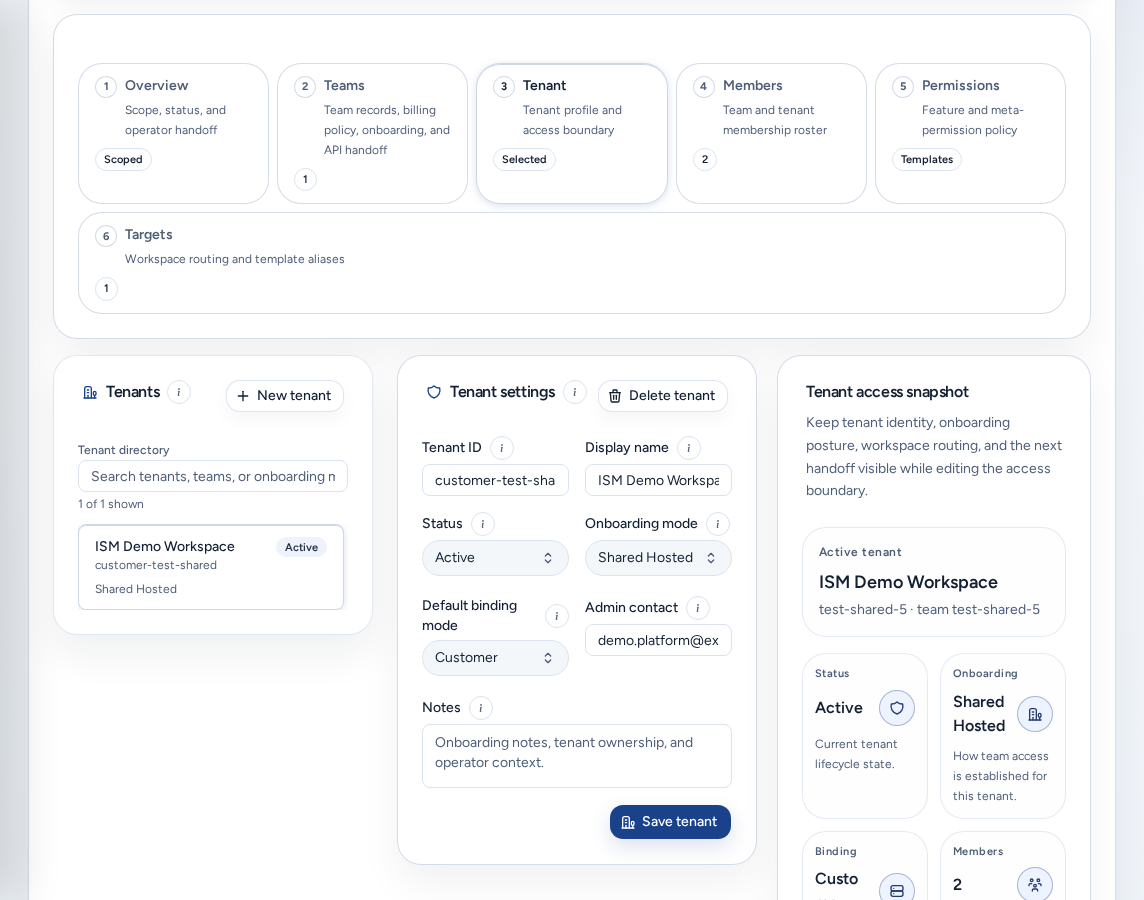
Access operations (/access, also /tenants)에서 플랫폼 팀은 팀 시작에 필요한 ID 범위, 구성원 및 권한, 워크스페이스 대상, 온보딩, 결제 준비 상태 및 사용량 인계를 관리합니다. 플랫폼 운영자와 관리자는 탐색 메뉴의 구성원 및 접근 권한에서 엽니다.
누가 볼 수 있나요
- 플랫폼 운영자와 플랫폼 관리자만 볼 수 있습니다.
/access를 여는 팀 관리자는 자신의 Account Setup으로 이동합니다./access?access_tab=members링크는 해당 사용자의 회원 페이지로 연결됩니다.- 팀원은 계정 액세스로 이동합니다.
먼저 범위 선택
이 페이지에서는 변경하기 전에 네 가지 사항을 확인합니다. 로그인한 계정, 관리할 팀 계정, 해당 팀 워크스페이스를 실행할 위치, 사용량을 해당 팀에 귀속할 수 있는지 여부입니다. (i) 부트스트랩 및 범위 확인에서 설명을 확인할 수 있습니다. 팀 계정은 청구 대상 회사, 테넌트는 Console 액세스에서 해당 회사에 지정된 영역, 워크스페이스 대상은 워크스페이스가 실행될 클러스터입니다.
저장하기 전에 항상 테넌트와 팀이 올바른지 확인합니다. SSO 액세스 레이블이 비어 있으면 Analytics와 같은 페이지에서 사용할 팀을 찾지 못할 수 있습니다. 워크스페이스 생성을 테스트하기 전에 SSO를 통해 다시 로그인하세요.
하위 탭
| 하위 탭 | 작업 |
|---|---|
| 개요 | 범위를 확인하고 지원, 검토, 환경, 스토리지, 결제 및 감사 기록 담당 페이지를 엽니다. |
| 임차인 | 테넌트 디렉터리와 Tenant settings를 관리합니다. |
| Teams | Profile, Plan, 온보딩, 청구, API 탭이 있는 팀 레코드를 관리합니다. |
| 회원 | 테넌트 또는 팀 하나의 구성원 목록을 확인합니다. |
| Permissions | 각 멤버십의 Permission policies를 관리합니다. |
| 대상 | 워크스페이스 대상과 Create에서 제공하는 템플릿 별칭을 관리합니다. |
| 온보딩 | 세부정보, SSO 설정, 체크리스트, Lifecycle, 알림을 관리합니다. |
테넌트 디렉터리 및 설정
Tenants(“등록된 테넌트 운영자 디렉터리”)에는 모든 테넌트와 모드 및 상태가 표시됩니다. Search tenants, teams, or onboarding mode로 검색하고 새 테넌트를 선택하여 테넌트를 추가합니다. 테넌트를 선택하면 페이지의 나머지 항목이 해당 범위로 제한됩니다.
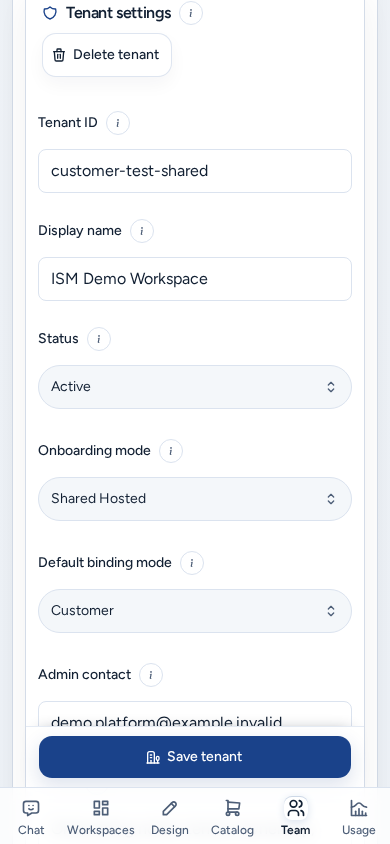
Tenant settings에서 테넌트를 만들거나 선택된 테넌트의 프로필을 편집합니다. 새 테넌트는 초안 상태로 시작합니다. 테넌트 삭제는 운영자 전용의 파괴적 작업입니다. 대상 정책과 연결은 여기서가 아니라 대상에서 관리합니다.
Tenants 및 Tenant settings의 (i) 버튼은 이 가이드로 연결됩니다.
팀 온보딩
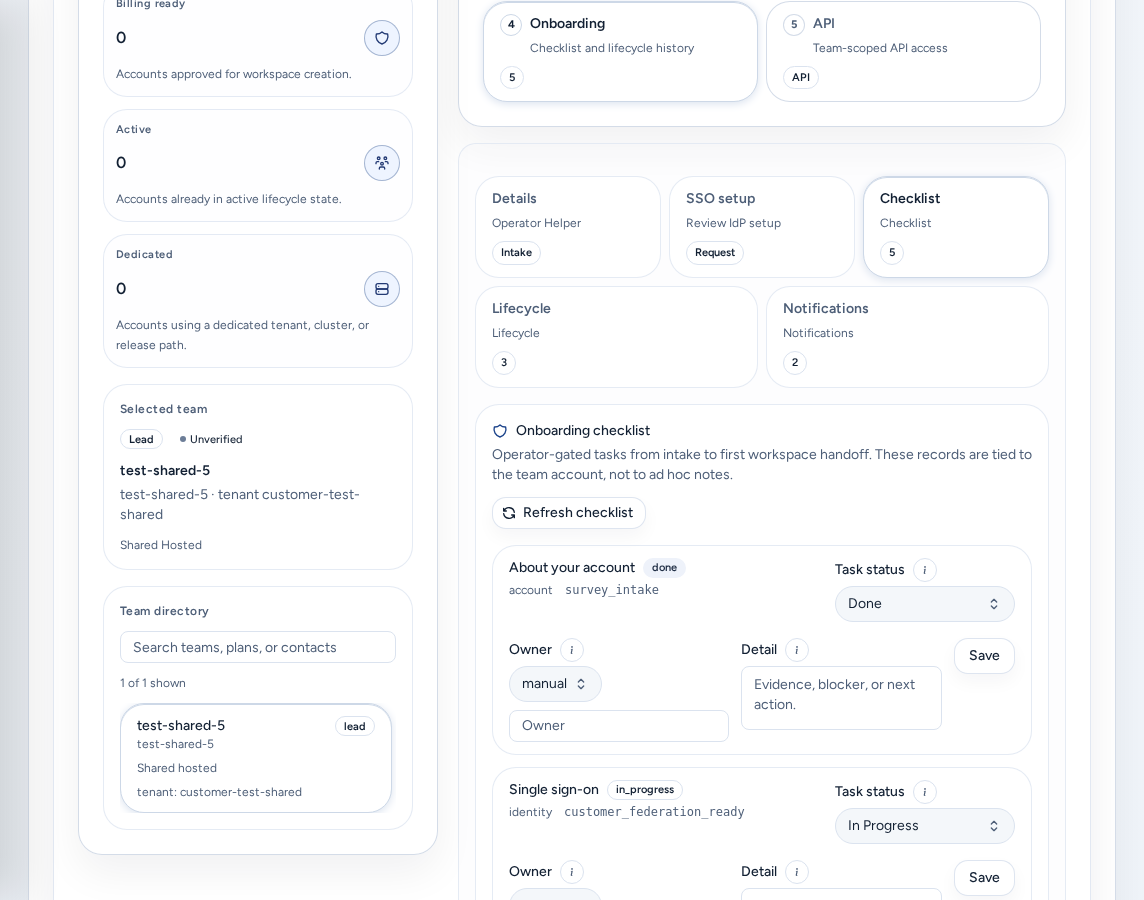
Teams를 열고 팀을 선택한 다음 온보딩을 엽니다. 팀 온보딩에서 팀 설정 세부 정보를 추적하고 기록합니다. 프로비저닝과 완료 여부는 운영자가 결정합니다.
- 세부정보: 계정 컨텍스트와 연락처입니다.
- SSO 설정: 프로토콜과 도메인, 클레임과 그룹, 콜백 및 검증을 다루는 팀의 SSO 설정 요청입니다(SSO 제출 및 확인 참조). 팀이 제출한 내용을 검토하거나 대신 기록합니다.
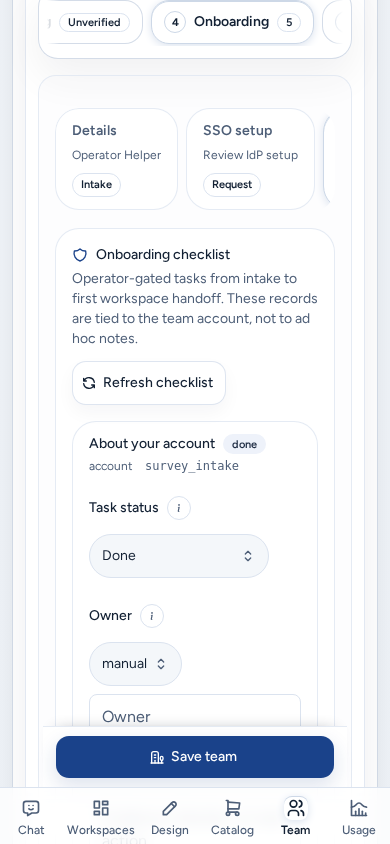
- 체크리스트: 공유 시작 기록입니다. ISM과 팀이 같은 상태를 볼 수 있도록 상태 및 차단 요인을 최신으로 유지합니다(실행 작업 업데이트). 체크리스트 새로 고침으로 다시 불러옵니다.
- Lifecycle: 상태 이력입니다.
- 알림: 계정 알림 이력입니다.
테넌트 관리자 멤버십이 아직 없으면 임시 테넌트 설정에서 초안 상태로 테넌트를 만들고 현재 계정을 첫 테넌트 관리자로 추가합니다.
두 종류의 메모를 분리해서 작성하세요. 팀에서 볼 수 있는 것은 ISM 실행 컨텍스트입니다. 내부 운영자 참고 사항은 ISM 전용입니다. 어느 필드에도 자격 증명, 결제 정보, 개인 키 또는 초대 링크를 입력하지 마세요.
개요의 팀-관리 작업 영역 패널에는 팀 관리자가 담당하는 설정 작업인 SSO 세부정보 제출, 실행 작업 업데이트, 팀을 초대하세요, 작업 공간 준비 상태 보기가 나열됩니다.
구성원 및 권한
회원에서 선택된 테넌트 전체의 구성원을 관리하거나 한 팀으로 목록을 제한할 수 있습니다. 여기서 구성원을 초대하고, 역할을 변경하고, 비활성화하거나 제거합니다. 대부분의 사용자에게는 테넌트 구성원 권한이 적절합니다. 초대 또는 온보딩을 관리하는 사람에게만 테넌트 관리자 권한을 부여합니다. 팀의 새 구성원 기본 액세스도 여기서 설정합니다(액세스 역할 참조).
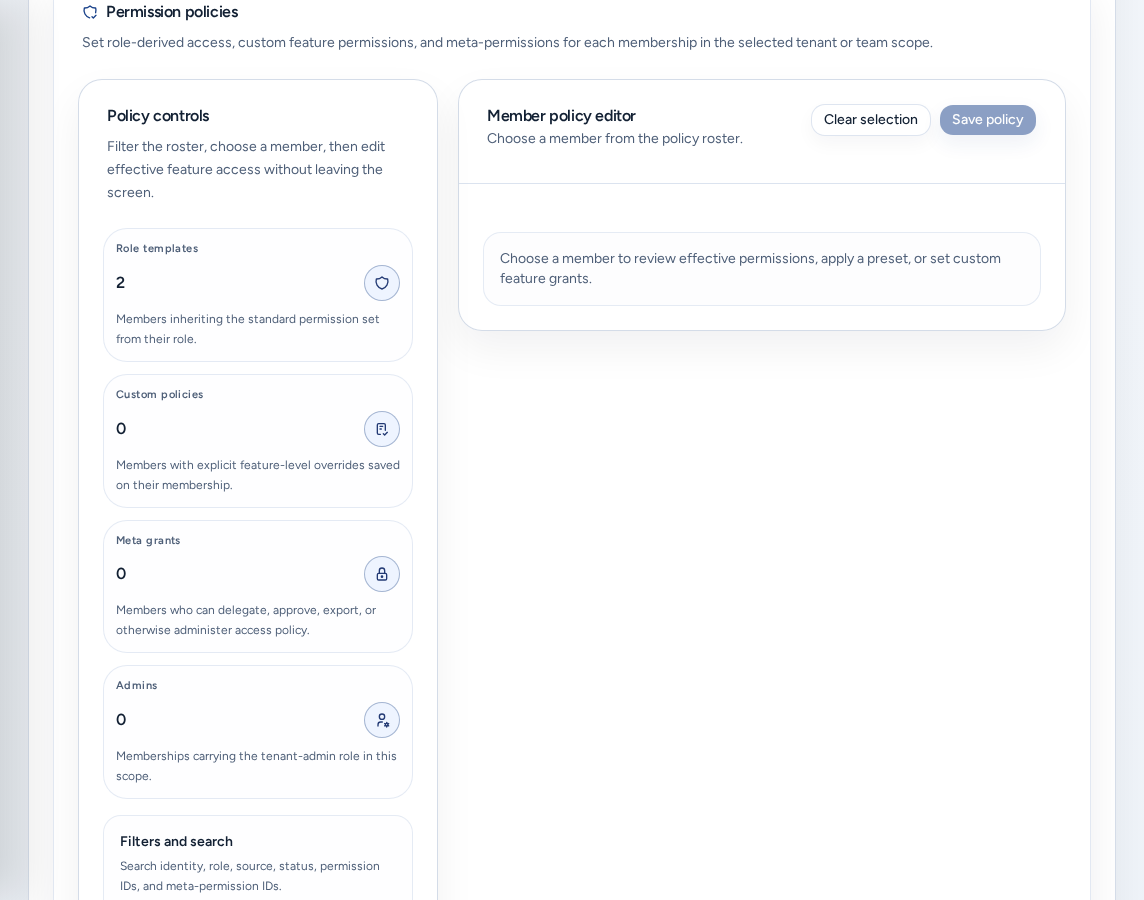
Permissions에서 Permission policies를 엽니다.
- Policy controls로 목록을 좁힌 다음 구성원을 선택합니다.
- Member policy editor에서 Policy mode를 선택합니다. Role template은 역할에 따라 권한을 부여하고, Custom grants는 멤버십에 저장한 사용자 지정 권한을 적용합니다.
- 사전 설정(테넌트 관리자, Workspace lead, Billing manager, Auditor)을 선택하고 권한을 조정한 다음 Save policy를 선택합니다.
역할 위임 또는 예외 승인 같은 메타 권한은 액세스 정책을 관리하는 사람에게만 부여하세요.
워크스페이스 대상 및 기본값
워크스페이스 대상이 연결된 뒤에야 Create에서 워크스페이스를 배치할 수 있습니다. 대상에서 다음을 관리합니다.
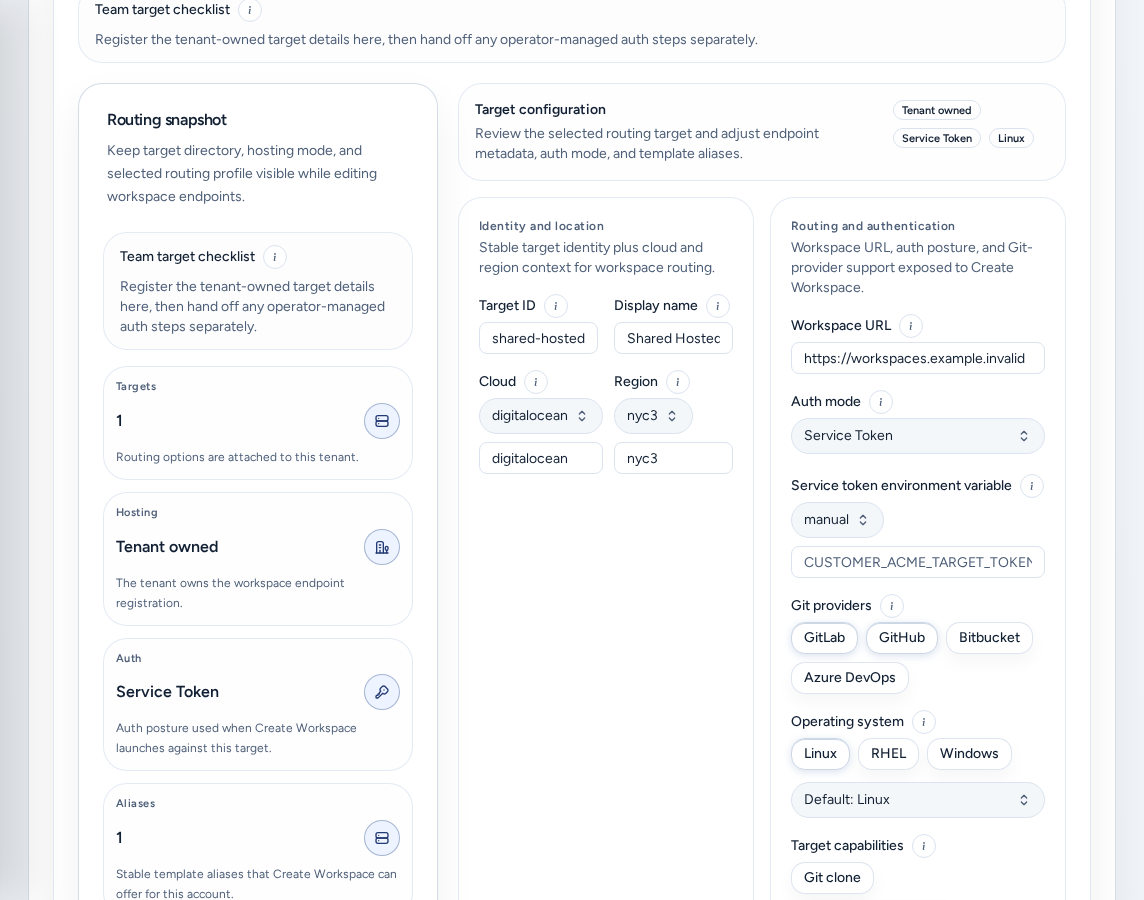
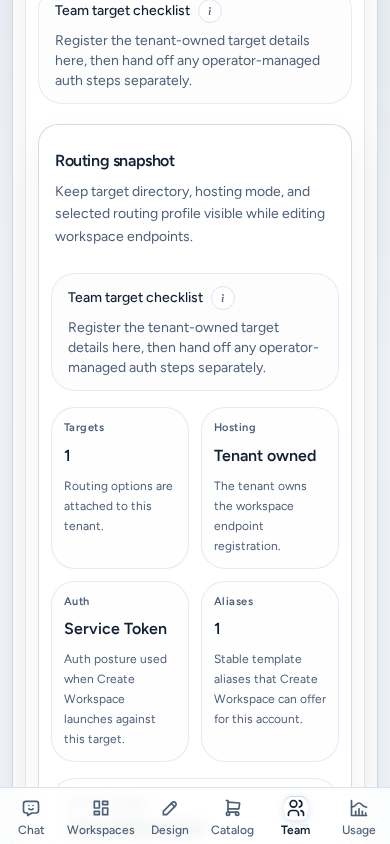
- 공유 호스팅 대상 체크리스트: ISM이 테넌트에 공유 대상을 연결합니다. Console에는 워크스페이스 URL, 인증 모드, 템플릿 별칭, 지원되는 Git 제공자가 기록됩니다. 팀 관리자는 Account Setup에서 준비 상태를 검토합니다.
- 팀 대상 체크리스트(전용 호스팅): 팀에서 자체 제어 플레인을 배포하고, 고정 HTTPS URL을 제공하며, 공유 OIDC 또는 호환되는 로그인을 재사용합니다. 그런 다음 여기에 대상을 등록합니다.
- 새로운 목표 / 대상 추가로 대상을 등록합니다. 플랫폼 운영자와 테넌트 전체 관리자만 대상을 변경할 수 있습니다.
- 편집 중에도 Routing snapshot에 대상 디렉터리, 호스팅 모드 및 라우팅 프로필이 표시됩니다. Create에서 사용하는 호스팅, 인증(인증 상태), 별칭(제공하는 템플릿 이름)를 볼 수 있습니다.
- 작업공간 기본값은 Create가 해당 팀에서 시작할 기본값을 설정합니다.
서비스 토큰 및 기타 비밀 대상 필드는 운영자 전용으로 유지됩니다.
결제 및 가격
팀의 청구 탭에서 결제 수단을 기록하고, 팀에서 워크스페이스를 만들기 전에 계정의 체험판 승인 또는 인증을 표시합니다. 결제 상태가 워크스페이스 생성의 게이트입니다. Resource pricing policy는 한 팀의 Analytics 및 초과 사용량 회계에 대해 배포 기본값을 재정의합니다. Estimated pricing presets(Pilot, Team, Enterprise) 또는 Start from deployment defaults에서 시작한 다음 Save policy를 선택합니다. 인보이스와 결제 정보는 Stripe가 기준 기록입니다. 지원 사례는 Billing Help를 참조하세요.
휴대폰에서
Access operations는 휴대폰에서 사용할 수 있습니다.
- 하위 탭과 팀 탭이 가로로 스크롤되는 하나의 작은 탭 행으로 표시됩니다. 활성 탭은 화면에 유지되고 탭 아래의 도움말 텍스트는 숨겨집니다.
- 카드는 한 열로 표시되고 제목 아래에 헤더 작업이 쌓입니다. 지표는 두 열로 표시됩니다.
- 양식이 화면에 표시되는 동안 팀 저장, 테넌트 저장, 대상 추가가 화면 아래에 고정됩니다.
- 구성원 및 권한 선택기는 화면에 맞는 대화상자로 열립니다.
- 필드 도움말 (i) 버튼에는 충분한 크기의 터치 영역이 있습니다.
문제 해결
- Account Setup 또는 Account access로 이동합니다: 플랫폼 운영자가 아닙니다.
- 관리할 항목이 없습니다: “관리할 테넌트가 없습니다.” 새 테넌트로 테넌트를 만들거나 플랫폼 역할을 확인하세요.
- “대상 CRUD는 플랫폼 운영자 또는 테넌트 전체 관리자만 사용할 수 있습니다.” 플랫폼 운영자에게 요청하세요.
- Analytics가 팀을 인식하지 못합니다: SSO로 다시 로그인하고 SSO 액세스 레이블을 확인하세요.
관련 가이드
완료 기준
- 변경하기 전에 선택한 테넌트와 팀이 올바른지 확인합니다.
- 팀에 표시되는 컨텍스트와 내부 운영자 메모를 서로 다른 필드에 기록합니다.
- 팀에서 워크스페이스를 만들기 전에 워크스페이스 대상을 연결합니다.
- 모든 필드에 자격 증명, 결제 정보, 개인 키 및 초대 링크를 입력하지 않습니다.